Domain efi24.de kaufen?
Wir ziehen mit dem Projekt
efi24.de um.
Sind Sie am Kauf der Domain
efi24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain efi24.de kaufen?
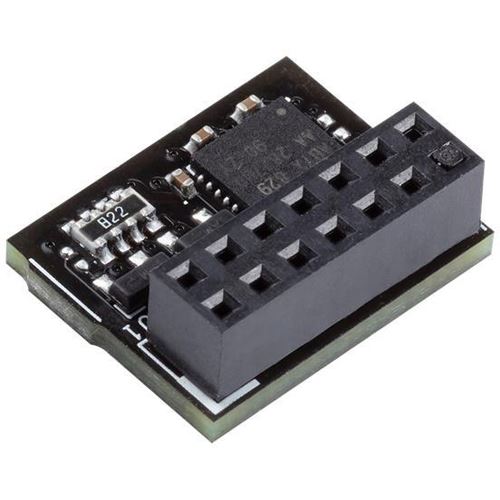
Ist ein TPM-Chip vorhanden?
Das kann ich nicht mit Sicherheit sagen, da ich keine Informationen über das spezifische Gerät habe, über das wir sprechen. Ein TPM-Chip (Trusted Platform Module) ist eine Sicherheitskomponente, die auf einigen Computern und Motherboards vorhanden sein kann, um die Sicherheit von Verschlüsselungsschlüsseln und anderen sicherheitsrelevanten Funktionen zu gewährleisten. Es wäre am besten, die technischen Spezifikationen des Geräts zu überprüfen oder den Hersteller zu kontaktieren, um herauszufinden, ob ein TPM-Chip vorhanden ist. **
Ist TPM 2.0 nicht vorhanden, aber Windows 11?
Ja, Windows 11 erfordert TPM 2.0, um installiert und ausgeführt werden zu können. Wenn ein Computer kein TPM 2.0 hat, wird er nicht in der Lage sein, Windows 11 zu installieren oder zu verwenden. Es ist wichtig, die Systemanforderungen von Windows 11 zu überprüfen, bevor man ein Upgrade durchführt. **
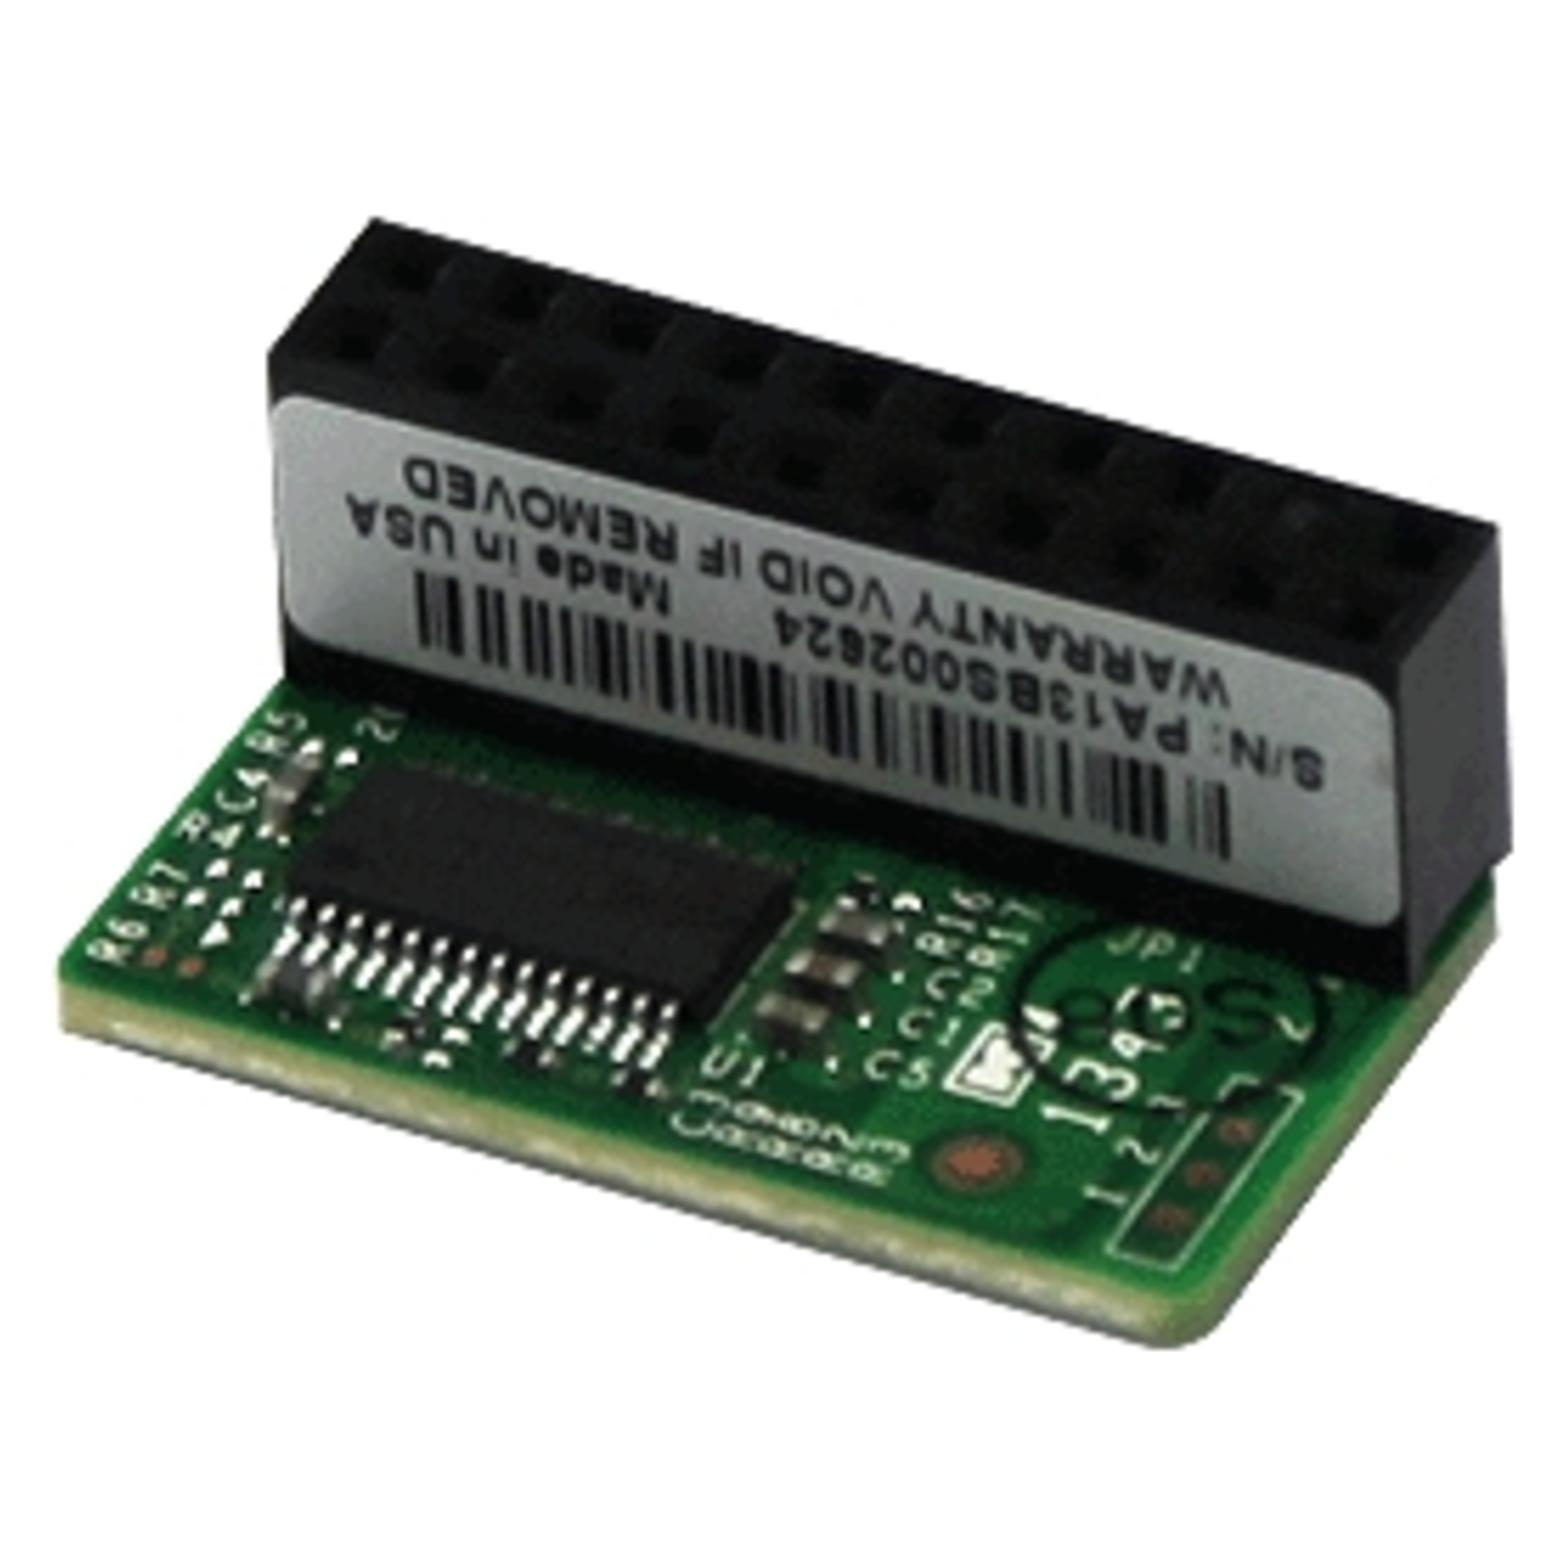
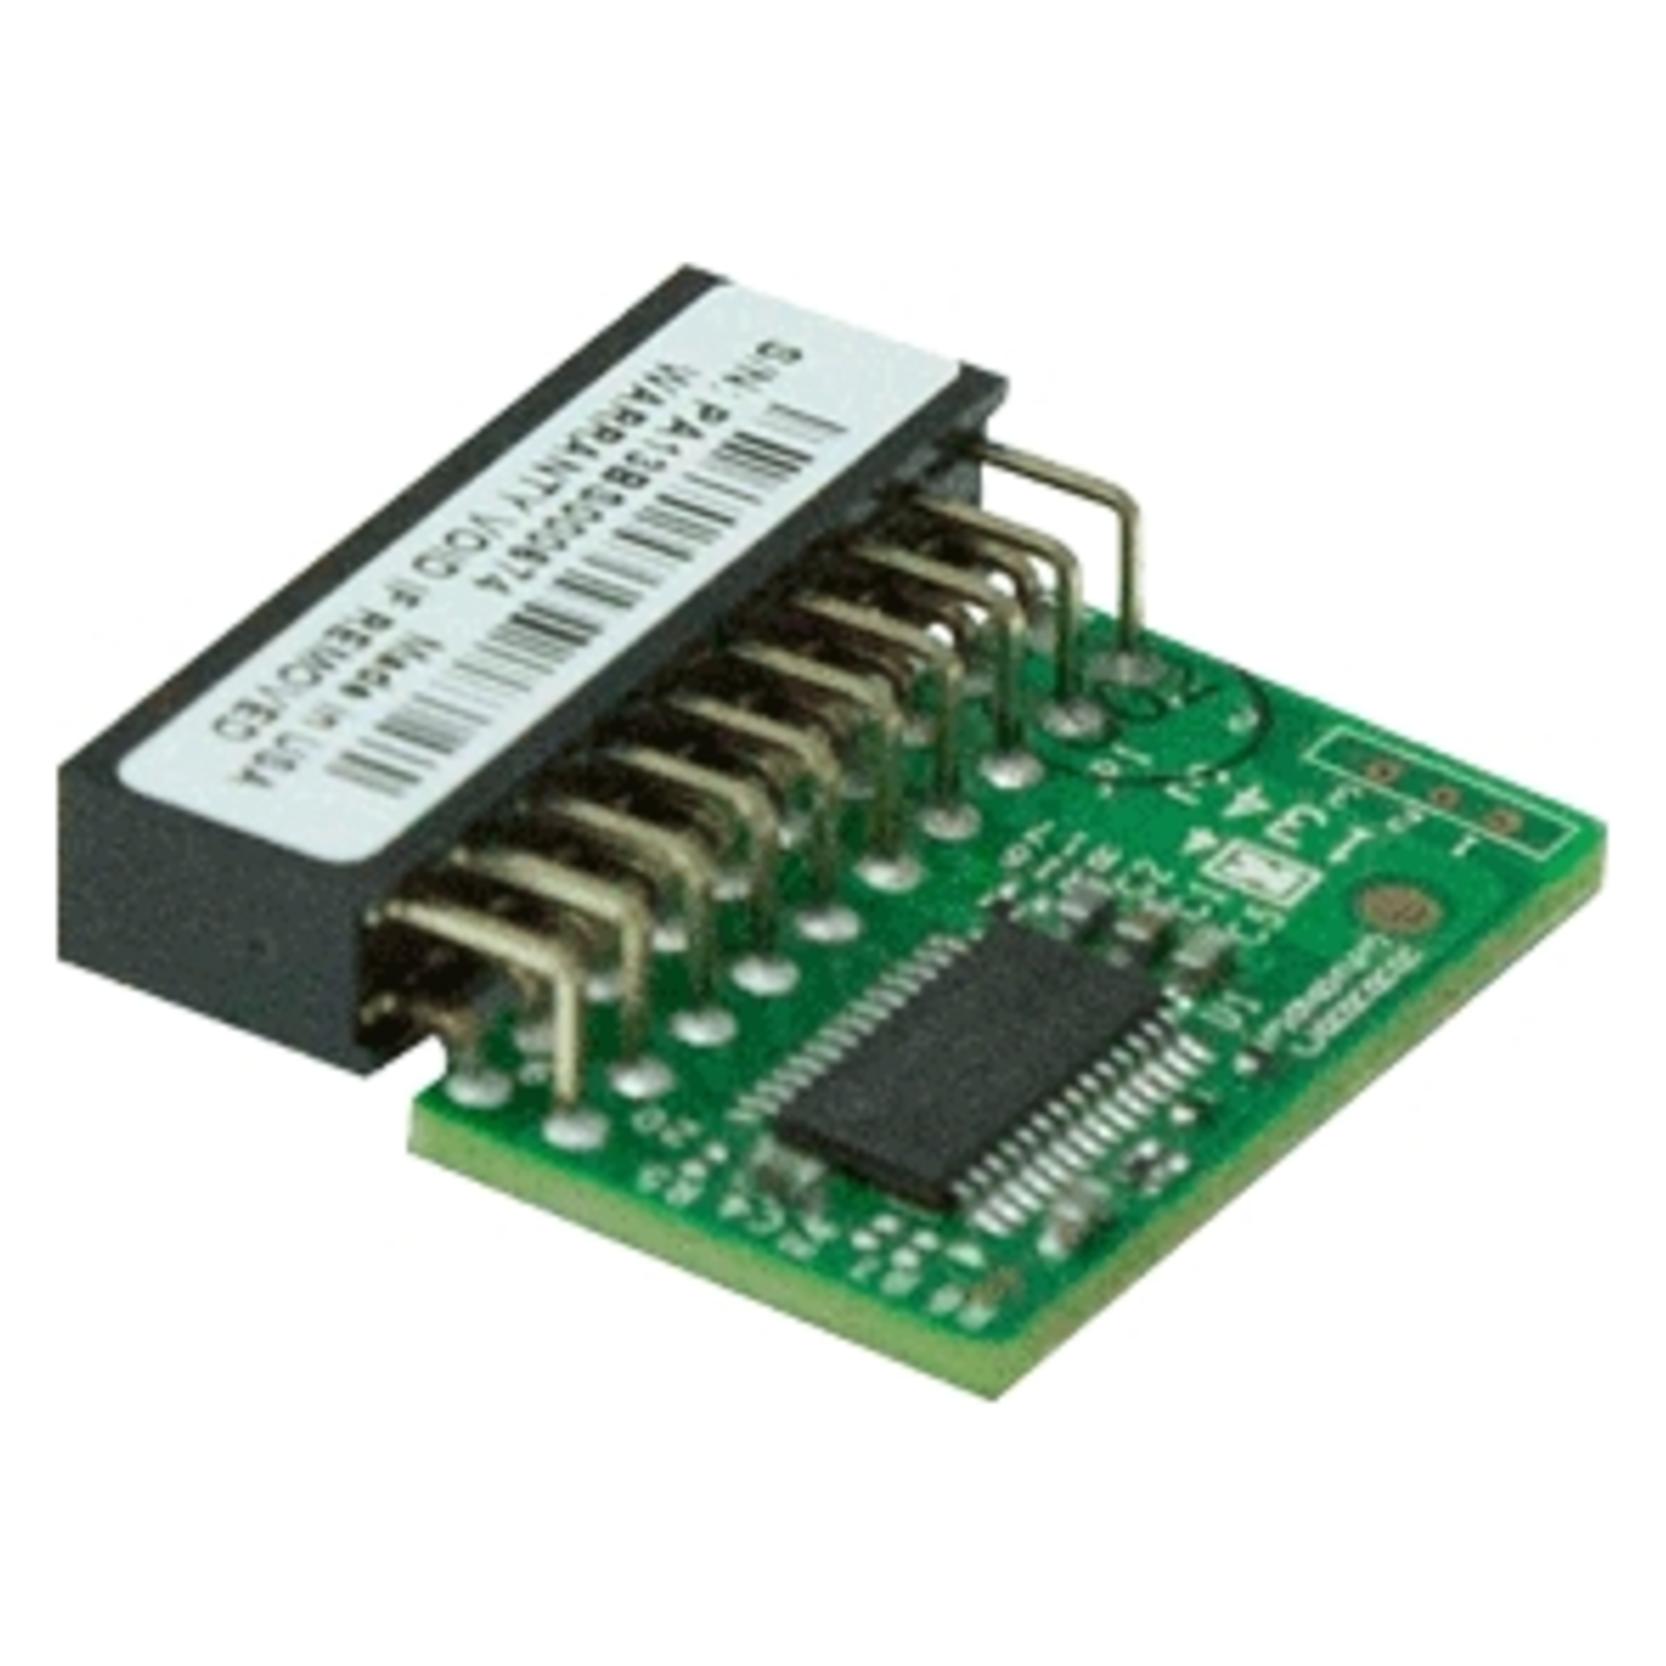
Ähnliche Suchbegriffe für TPM-Unterstützung vorhanden
Top-Angebote
Produkte zum Begriff TPM-Unterstützung vorhanden:

-
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
-
Warum ist Windows 11 nicht kompatibel, weil kein TPM 2.0 vorhanden ist?
Windows 11 erfordert TPM 2.0, da es eine Sicherheitsfunktion ist, die den Schutz des Systems vor bestimmten Angriffen verbessert. Es ist möglich, dass ältere Computer oder Computer mit niedrigeren Spezifikationen kein TPM 2.0 haben, was bedeutet, dass sie nicht mit Windows 11 kompatibel sind. Microsoft hat diese Anforderung eingeführt, um sicherzustellen, dass Benutzer ein sicheres und zuverlässiges Betriebssystem verwenden. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ist die Unterstützung für minimale bash-ähnliche Zeilenbearbeitung vorhanden?
Ja, die Unterstützung für minimale bash-ähnliche Zeilenbearbeitung ist vorhanden. Diese Funktion ermöglicht es, die Pfeiltasten zur Navigation in der Befehlszeile zu verwenden, um bereits eingegebene Befehle zu bearbeiten. Durch die bash-ähnliche Zeilenbearbeitung können Benutzer effizienter arbeiten und Fehler in Befehlen leichter korrigieren. Dies ist eine nützliche Funktion, die die Verwendung der Befehlszeile erleichtert. **
Ich habe ein paar Fragen zur TPM-Sicherheit.
Natürlich, ich helfe Ihnen gerne weiter. Was genau möchten Sie über TPM-Sicherheit wissen? **
Top-Angebote
Produkte zum Begriff TPM-Unterstützung vorhanden:
-
Ist ein TPM-Chip vorhanden?
Das kann ich nicht mit Sicherheit sagen, da ich keine Informationen über das spezifische Gerät habe, über das wir sprechen. Ein TPM-Chip (Trusted Platform Module) ist eine Sicherheitskomponente, die auf einigen Computern und Motherboards vorhanden sein kann, um die Sicherheit von Verschlüsselungsschlüsseln und anderen sicherheitsrelevanten Funktionen zu gewährleisten. Es wäre am besten, die technischen Spezifikationen des Geräts zu überprüfen oder den Hersteller zu kontaktieren, um herauszufinden, ob ein TPM-Chip vorhanden ist. **
-
Ist TPM 2.0 nicht vorhanden, aber Windows 11?
Ja, Windows 11 erfordert TPM 2.0, um installiert und ausgeführt werden zu können. Wenn ein Computer kein TPM 2.0 hat, wird er nicht in der Lage sein, Windows 11 zu installieren oder zu verwenden. Es ist wichtig, die Systemanforderungen von Windows 11 zu überprüfen, bevor man ein Upgrade durchführt. **
-
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
-
Warum ist Windows 11 nicht kompatibel, weil kein TPM 2.0 vorhanden ist?
Windows 11 erfordert TPM 2.0, da es eine Sicherheitsfunktion ist, die den Schutz des Systems vor bestimmten Angriffen verbessert. Es ist möglich, dass ältere Computer oder Computer mit niedrigeren Spezifikationen kein TPM 2.0 haben, was bedeutet, dass sie nicht mit Windows 11 kompatibel sind. Microsoft hat diese Anforderung eingeführt, um sicherzustellen, dass Benutzer ein sicheres und zuverlässiges Betriebssystem verwenden. **
Ähnliche Suchbegriffe für TPM-Unterstützung vorhanden
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Ist die Unterstützung für minimale bash-ähnliche Zeilenbearbeitung vorhanden?
Ja, die Unterstützung für minimale bash-ähnliche Zeilenbearbeitung ist vorhanden. Diese Funktion ermöglicht es, die Pfeiltasten zur Navigation in der Befehlszeile zu verwenden, um bereits eingegebene Befehle zu bearbeiten. Durch die bash-ähnliche Zeilenbearbeitung können Benutzer effizienter arbeiten und Fehler in Befehlen leichter korrigieren. Dies ist eine nützliche Funktion, die die Verwendung der Befehlszeile erleichtert. **
-
Ich habe ein paar Fragen zur TPM-Sicherheit.
Natürlich, ich helfe Ihnen gerne weiter. Was genau möchten Sie über TPM-Sicherheit wissen? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.